Domain massenunfall.de kaufen?
Wir ziehen mit dem Projekt
massenunfall.de um.
Sind Sie am Kauf der Domain
massenunfall.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain massenunfall.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
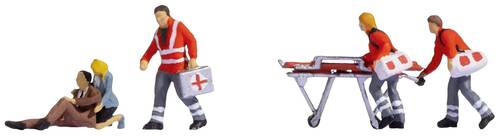
NOCH H0 Verkehrsunfall FertigmodellUnfall im Straßenverkehr! Das Figuren-Set in der Spurweite H0 enthält sechs Figuren und eine Rettungstrage. Zwei Sanitäter schieben die Rettungstrage zum Verletzten. Beide haben eine Tasche mit allen wichtigen Utensilien zur Ersten Hilfe um die Schulter hängen. Ein Notarzt mit Koffer ist ebenfalls auf dem Weg zum Patienten. Dieser sitzt auf dem Boden und hat ein Bein angewinkelt. Hinter ihm kniet eine Passantin und sorgt sich um sein Wohl. Mit den Figuren sorgen Sie für Realität auf Ihrer Modelllandschaft und können diese detailliert sowie mit allen Facetten der Wirklichkeit ausgestalten.13,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
NOCH N Verkehrsunfall FertigmodellErste Hilfe beim Unfall! In dem Figuren-Set für die Spurweite N sind sechs Figuren sowie eine Rettungstrage enthalten. Die zwei Sanitäter mit Arzttaschen schieben die Rettungstrage zum Patienten. Der Notarzt mit Koffer macht sich ebenfalls auf den Weg zum Verletzten. Dieser sitzt mit einem angewinkelten Bein auf dem Boden, während sich die Passantin hinter ihm um sein Wohl sorgt. Mit den Figuren sorgen Sie für Realität auf Ihrer Modelllandschaft und können diese detailliert sowie mit allen Facetten der Wirklichkeit ausgestalten.12,34 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Naß, Matthias: KollisionKollision , China, die USA und der Kampf um die weltpolitische Vorherrschaft im Indopazifik , Achsschenkel > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20230824, Produktform: Leinen, Autoren: Naß, Matthias, Seitenzahl/Blattzahl: 282, Abbildungen: mit 22 Abbildungen und 2 Karten, Keyword: 21. Jahrhundert; Asien; Australien; Autokratie; Hegemon; Hongkong; Indonesien; Japan; Konflikt; Macht; Machthunger; Ostasien; Säbelrasseln; Seemanöver; Sicherheit; Sicherheitsarchitektur; Staatskapitalismus; Straße von Formosa; Taiwan; Volksrepublik; Weltwirtschaft; Westen; Xi Jinping; ZEIT, Fachschema: China / Politik, Zeitgeschichte, Recht~USA / Politik, Zeitgeschichte, Recht~Diplomatie - Diplomat~International (Politik)~Geopolitik, Fachkategorie: Geopolitik, Region: China~Vereinigte Staaten von Amerika, USA, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Diplomatie, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Länge: 216, Breite: 141, Höhe: 25, Gewicht: 458, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0300, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 292825726,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Maßnahmen sollten an einer Unfallstelle ergriffen werden, um die Sicherheit der Beteiligten zu gewährleisten und die Unfallursache zu ermitteln?
1. Als erstes sollte die Unfallstelle abgesichert werden, indem Warnblinklicht eingeschaltet und Warndreiecke aufgestellt werden, um andere Verkehrsteilnehmer zu warnen. 2. Anschließend sollte sofort Erste Hilfe geleistet und der Rettungsdienst verständigt werden, falls Verletzte vorhanden sind. 3. Um die Unfallursache zu ermitteln, ist es wichtig, die Unfallstelle unverändert zu lassen und gegebenenfalls Fotos zu machen, um die Position der Fahrzeuge und eventuelle Spuren zu dokumentieren. 4. Zudem sollten die Personalien der Beteiligten ausgetauscht und Zeugen befragt werden, um eine genaue Unfallrekonstruktion zu ermöglichen. **
-
Welche Maßnahmen sollten nach einem Verkehrsunfall ergriffen werden, um die Sicherheit der Beteiligten zu gewährleisten und die Unfallursache zu klären?
1. Sofort die Unfallstelle absichern, Warnblinkanlage einschalten und Warndreieck aufstellen. 2. Verletzten helfen und Rettungsdienst sowie Polizei verständigen. 3. Unfallhergang dokumentieren, Daten der Beteiligten notieren und Unfallbericht erstellen. **


Welche Maßnahmen sollten Unfallbeteiligte nach einem Verkehrsunfall ergreifen, um die Unfallstelle zu sichern und Hilfe zu rufen?
1. Warnblinkanlage einschalten und Warndreieck aufstellen, um andere Verkehrsteilnehmer zu warnen. 2. Unfallstelle absichern, Verletzten helfen und Polizei sowie Rettungsdienst verständigen. 3. Unfallhergang dokumentieren, Personalien austauschen und warten, bis die Polizei eintrifft. **
Welche Maßnahmen sollten nach einem Verkehrsunfall getroffen werden, um die Unfallstelle abzusichern und die Unfallbeteiligten zu schützen?
1. Warnblinkanlage einschalten und Warndreieck aufstellen, um die Unfallstelle abzusichern. 2. Verletzten Erste Hilfe leisten und Rettungsdienst verständigen. 3. Personalien der Unfallbeteiligten und Zeugen notieren, um später den Unfallhergang rekonstruieren zu können. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
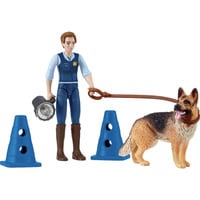
Schleich Pocket Set! PolizeieinsatzWarnhinweise Achtung: Erstickungsgefahr wegen verschluckbarer Kleinteile! Achtung: Nicht geeignet für Kinder unter 36 Monaten! Altersempfehlung: ab 4 Jahren Auf einen Blick MaterialKunststoff Vorgeschlagenes GeschlechtJunge/Mädchen Empfohlenes Alter in Jahren (mind.)4 Jahr(e) Empfohlene AltersgruppeKind Empfohlenes Alter in Jahren (max.)99 Jahr(e) LieferumfangAnzahl Teile: 1 Stück(e) Alle technischen Daten anzeigen (15 Angaben) MerkmaleProduktfarbeMehrfarbigEmpfohlene AltersgruppeKindProdukttypSpielzeugfigurensetMaterialKunststoffVorgeschlagenes GeschlechtJunge/MädchenEmpfohlenes Alter in Jahren (mind.)4 Jahr(e)Empfohlenes Alter in Jahren (max.)99 Jahr(e)TiertypHund SicherheitswarnungEU TSD WarnungKeine Warnung zutreffend Gewicht und AbmessungenBreite100 mmTiefe58 mmHöhe199 mmGewicht127,3 g LieferumfangAnzahl Teile1 Stück(e) LieferanteneigenschaftenZolltarifnummer (TARIC)95030070 Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrtümer vorbehalten.10,94 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
NOCH H0 Verkehrsunfall FertigmodellUnfall im Straßenverkehr! Das Figuren-Set in der Spurweite H0 enthält sechs Figuren und eine Rettungstrage. Zwei Sanitäter schieben die Rettungstrage zum Verletzten. Beide haben eine Tasche mit allen wichtigen Utensilien zur Ersten Hilfe um die Schulter hängen. Ein Notarzt mit Koffer ist ebenfalls auf dem Weg zum Patienten. Dieser sitzt auf dem Boden und hat ein Bein angewinkelt. Hinter ihm kniet eine Passantin und sorgt sich um sein Wohl. Mit den Figuren sorgen Sie für Realität auf Ihrer Modelllandschaft und können diese detailliert sowie mit allen Facetten der Wirklichkeit ausgestalten.13,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
NOCH N Verkehrsunfall FertigmodellErste Hilfe beim Unfall! In dem Figuren-Set für die Spurweite N sind sechs Figuren sowie eine Rettungstrage enthalten. Die zwei Sanitäter mit Arzttaschen schieben die Rettungstrage zum Patienten. Der Notarzt mit Koffer macht sich ebenfalls auf den Weg zum Verletzten. Dieser sitzt mit einem angewinkelten Bein auf dem Boden, während sich die Passantin hinter ihm um sein Wohl sorgt. Mit den Figuren sorgen Sie für Realität auf Ihrer Modelllandschaft und können diese detailliert sowie mit allen Facetten der Wirklichkeit ausgestalten.12,34 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Naß, Matthias: KollisionKollision , China, die USA und der Kampf um die weltpolitische Vorherrschaft im Indopazifik , Achsschenkel > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20230824, Produktform: Leinen, Autoren: Naß, Matthias, Seitenzahl/Blattzahl: 282, Abbildungen: mit 22 Abbildungen und 2 Karten, Keyword: 21. Jahrhundert; Asien; Australien; Autokratie; Hegemon; Hongkong; Indonesien; Japan; Konflikt; Macht; Machthunger; Ostasien; Säbelrasseln; Seemanöver; Sicherheit; Sicherheitsarchitektur; Staatskapitalismus; Straße von Formosa; Taiwan; Volksrepublik; Weltwirtschaft; Westen; Xi Jinping; ZEIT, Fachschema: China / Politik, Zeitgeschichte, Recht~USA / Politik, Zeitgeschichte, Recht~Diplomatie - Diplomat~International (Politik)~Geopolitik, Fachkategorie: Geopolitik, Region: China~Vereinigte Staaten von Amerika, USA, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Diplomatie, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Länge: 216, Breite: 141, Höhe: 25, Gewicht: 458, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0300, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 292825726,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Maßnahmen sollten an einer Unfallstelle ergriffen werden, um die Sicherheit der Beteiligten zu gewährleisten und die Unfallursache zu ermitteln?
1. Als erstes sollte die Unfallstelle abgesichert werden, indem Warnblinklicht eingeschaltet und Warndreiecke aufgestellt werden, um andere Verkehrsteilnehmer zu warnen. 2. Anschließend sollte sofort Erste Hilfe geleistet und der Rettungsdienst verständigt werden, falls Verletzte vorhanden sind. 3. Um die Unfallursache zu ermitteln, ist es wichtig, die Unfallstelle unverändert zu lassen und gegebenenfalls Fotos zu machen, um die Position der Fahrzeuge und eventuelle Spuren zu dokumentieren. 4. Zudem sollten die Personalien der Beteiligten ausgetauscht und Zeugen befragt werden, um eine genaue Unfallrekonstruktion zu ermöglichen. **
-
Welche Maßnahmen sollten nach einem Verkehrsunfall ergriffen werden, um die Sicherheit der Beteiligten zu gewährleisten und die Unfallursache zu klären?
1. Sofort die Unfallstelle absichern, Warnblinkanlage einschalten und Warndreieck aufstellen. 2. Verletzten helfen und Rettungsdienst sowie Polizei verständigen. 3. Unfallhergang dokumentieren, Daten der Beteiligten notieren und Unfallbericht erstellen. **
-
Welche Maßnahmen sollten Unfallbeteiligte nach einem Verkehrsunfall ergreifen, um die Unfallstelle zu sichern und Hilfe zu rufen?
1. Warnblinkanlage einschalten und Warndreieck aufstellen, um andere Verkehrsteilnehmer zu warnen. 2. Unfallstelle absichern, Verletzten helfen und Polizei sowie Rettungsdienst verständigen. 3. Unfallhergang dokumentieren, Personalien austauschen und warten, bis die Polizei eintrifft. **
-
Welche Maßnahmen sollten nach einem Verkehrsunfall getroffen werden, um die Unfallstelle abzusichern und die Unfallbeteiligten zu schützen?
1. Warnblinkanlage einschalten und Warndreieck aufstellen, um die Unfallstelle abzusichern. 2. Verletzten Erste Hilfe leisten und Rettungsdienst verständigen. 3. Personalien der Unfallbeteiligten und Zeugen notieren, um später den Unfallhergang rekonstruieren zu können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.